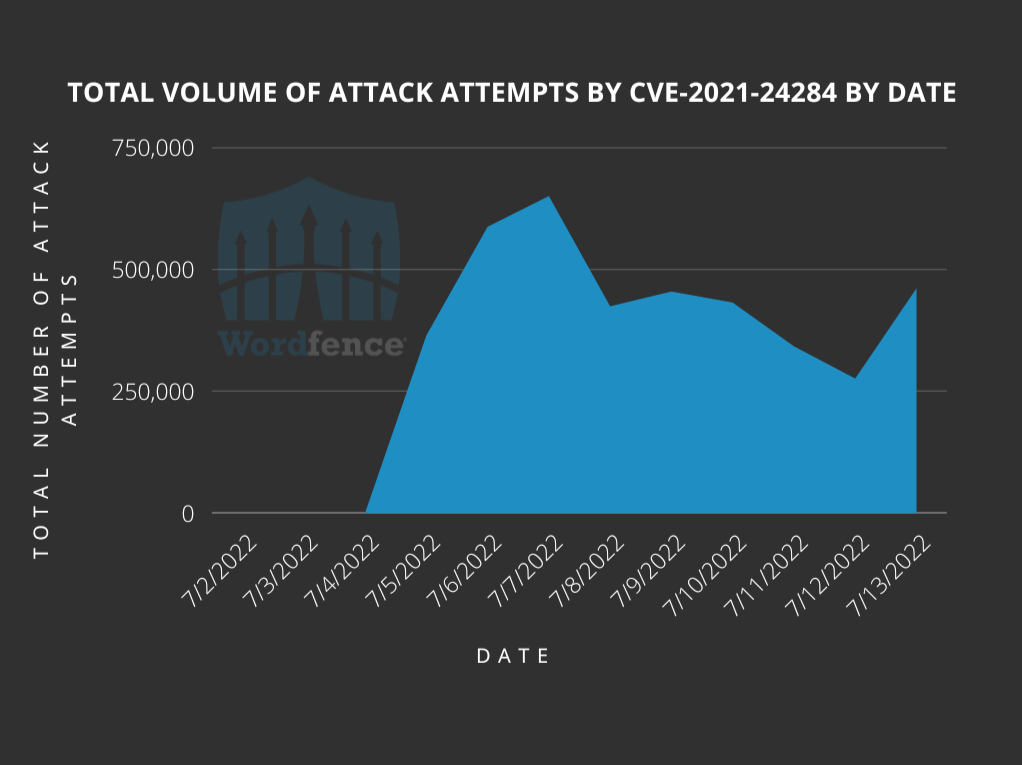
The Wordfence Threat Intelligence team telah memantau peningkatan secara mendadak dalam upaya serangan yang menargetkan Kaswara Modern WPBakery Page Builder Addons. Serangan yang sedang berlangsung ini mencoba memanfaatkan kerentanan unggahan file yang berubah-ubah, dilacak sebagai CVE-2021-24284, yang sebelumnya telah diungkapkan dan belum ditambal pada plugin yang sekarang ditutup. Karena plugin ditutup tanpa patch, semua versi plugin terpengaruh oleh kerentanan ini. Kerentanan dapat digunakan untuk mengunggah file PHP berbahaya ke situs web yang terpengaruh, yang mengarah ke eksekusi kode dan pengambilalihan situs secara penuh. Setelah mereka mengunggah backdoor, penyerang juga dapat menyuntikkan JavaScript berbahaya ke dalam file di situs, di antara tindakan berbahaya lainnya.
Indikator Serangan
Sebagian besar serangan yang telah Wordfence monitor, penyerang mengirim permintaan POST ke /wp-admin/admin-ajax.php menggunakan tindakan uploadFontIcon AJAX yang ditemukan di plugin untuk mengunggah file ke situs web yang terpengaruh. Log Anda mungkin menampilkan string kueri berikut pada peristiwa ini:
/wp-admin/admin-ajax.php?action=uploadFontIcon HTTP/1.1
Dalam monitoring Wordfence 10.215 alamat IP yang menyerang, dengan sebagian besar upaya eksploitasi berasal dari sepuluh IP teratas ini:
Indikator Situs Telah Diretas
Berdasarkan analisis Wordfence terhadap data serangan, sebagian besar penyerang mencoba mengunggah file zip bernama a57bze8931.zip . Ketika penyerang berhasil mengunggah file zip, satu file bernama a57bze8931.php akan diekstrak ke direktori /wp-content/uploads/kaswara/icons/. File berbahaya memiliki hash MD5 d03c3095e33c7fe75acb8cddca230650 . File ini adalah backdoor atau pengunggah di bawah kendali penyerang. Dengan file ini, penyerang memiliki kemampuan untuk terus mengunggah file ke situs web yang disusupi.
Indikator lain dalam serangan ini juga terdapat trojan NDSW yang menyuntikkan kode ke file JavaScript yang asli dan mengarahkan pengunjung situs ke situs web berbahaya. Kehadiran string ini di file JavaScript Anda merupakan indikasi kuat bahwa situs Anda telah terinfeksi NDSW:
;if(ndsw==
Beberapa nama file tambahan yang coba diunggah oleh penyerang meliputi:
Description: Arbitrary File Upload/Deletion and Other
Affected Plugin: Kaswara Modern WPBakery Page Builder Addons
Plugin Slug: kaswara
Affected Versions: <= 3.0.1
CVE ID: CVE-2021-24284
CVSS Score: 10.0 (Critical)
CVSS Vector: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
Fully Patched Version: NO AVAILABLE PATCH
Sebagian besar serangan yang telah Wordfence monitor, penyerang mengirim permintaan POST ke /wp-admin/admin-ajax.php menggunakan tindakan uploadFontIcon AJAX yang ditemukan di plugin untuk mengunggah file ke situs web yang terpengaruh. Log Anda mungkin menampilkan string kueri berikut pada peristiwa ini:
/wp-admin/admin-ajax.php?action=uploadFontIcon HTTP/1.1
Dalam monitoring Wordfence 10.215 alamat IP yang menyerang, dengan sebagian besar upaya eksploitasi berasal dari sepuluh IP teratas ini:
- 217.160.48.108 with 1,591,765 exploit attempts blocked
- 5.9.9.29 with 898,248 exploit attempts blocked
- 2.58.149.35 with 390,815 exploit attempts blocked
- 20.94.76.10 with 276,006 exploit attempts blocked
- 20.206.76.37 with 212,766 exploit attempts blocked
- 20.219.35.125 with 187,470 exploit attempts blocked
- 20.223.152.221 with 102,658 exploit attempts blocked
- 5.39.15.163 with 62,376 exploit attempts blocked
- 194.87.84.195 with 32,890 exploit attempts blocked
- 194.87.84.193 with 31,329 exploit attempts blocked
Indikator Situs Telah Diretas
Berdasarkan analisis Wordfence terhadap data serangan, sebagian besar penyerang mencoba mengunggah file zip bernama a57bze8931.zip . Ketika penyerang berhasil mengunggah file zip, satu file bernama a57bze8931.php akan diekstrak ke direktori /wp-content/uploads/kaswara/icons/. File berbahaya memiliki hash MD5 d03c3095e33c7fe75acb8cddca230650 . File ini adalah backdoor atau pengunggah di bawah kendali penyerang. Dengan file ini, penyerang memiliki kemampuan untuk terus mengunggah file ke situs web yang disusupi.
Indikator lain dalam serangan ini juga terdapat trojan NDSW yang menyuntikkan kode ke file JavaScript yang asli dan mengarahkan pengunjung situs ke situs web berbahaya. Kehadiran string ini di file JavaScript Anda merupakan indikasi kuat bahwa situs Anda telah terinfeksi NDSW:
;if(ndsw==
Beberapa nama file tambahan yang coba diunggah oleh penyerang meliputi:
- • [xxx]_young.zip where [xxx] varies and typically consists of 3 characters like ‘svv_young’
- • inject.zip
- • king_zip.zip
- • null.zip
- • plugin.zip